
文件和目录的权限管理是一项复杂且耗时的工作,尤其是在Windows环境中,windows环境中,文件和目录权限管理使用图形化界面进行标准操作。但Powershell将能使这项工作更快更容易。
Powershell能够完成权限管理的哪些操作呢
- 列出文件和目录权限设置
- 添加文件和目录权限
- 移除文件和目录权限
- 修改文件和目录的属主
- 启用和禁用目录的继承属性
列出NTFS文件和目录权限
PS C:\Windows\System32> [System.Enum]::GetNames([System.Security.AccessControl.FileSystemRights])
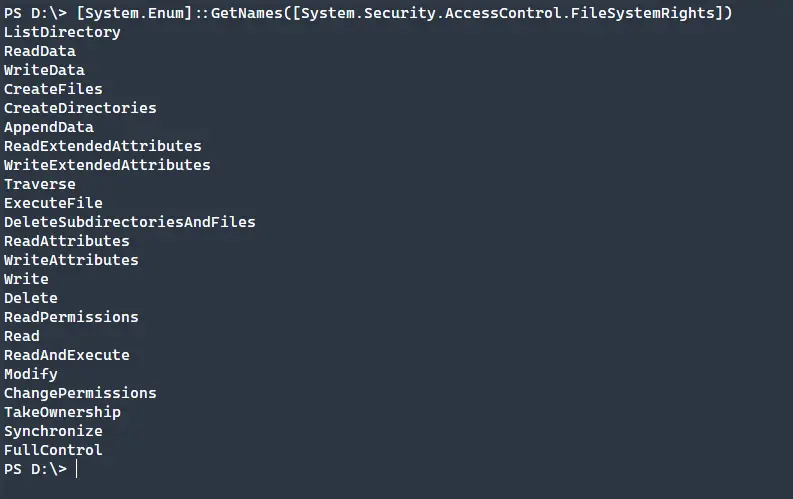
上述权限类型,在windows系统中,可大致分为两类
基本权限
- Full Control:用户可以修改、添加、移动和删除文件和目录以及相应的属性,换而言之,用户可以改变所有文件以及子目录的权限设定。
- Modify:用户可以修改文件和文件属性,包括删除或添加文件到目录或者删除、添加属性到文件
- Read & Execute:用户可以运行可执行文件,包括脚本
- Read:用户能够查看文件、文件属性和目录
- Write:用户能够写入新数据到文件并能将文件添加到目录
高级权限
- Traverse Folder/Execute File:允许用户即使没有文件和目录的权限,也允许其浏览文件夹。此外,也允许执行文件
- List Folder/Read Data:允许列出文件以及子目录,并能够访问文件中包含的内容
- Read Attributes:查看文件或目录的属性
- Write Attributes:更改文件或目录的属性
- Read Extended Attributes:查看文件或目录的扩展属性
- Write Extended Attributes:更改文件或目录的扩展属性
- Create Files/Write Data:允许在目录中创建文件并能更改目录中的文件(change)
- Create Folders/Append Data:允许在当前目录中创建目录,允许追加数据到文件,但是不允许更改(change)、删除或者覆盖替换文件中的内容
- Delete:允许删除文件或目录
- Read Permissions:用户可以读取文件或目录的权限设置
- Change Permission:用户可以更改(change) 文件或目录的权限设置
- Take Ownership:用户可以取得文件或目录的所有权
- Synchronize:使用文件或目录进行同步。(原文是
Allows or denies different threads to wait on the handle for the file or folder and synchronize with another thread that may signal it. This permission applies only to multithreaded, multiprocessing programs.,不太理解,有大神知道的话,烦请告知,多谢)
检索文件或目录的权限设置
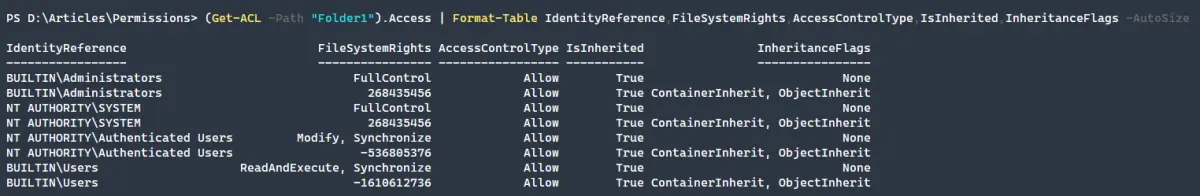
使用get-ACL来检索文件或目录的权限设置Get-ACL -Path "Folder1"
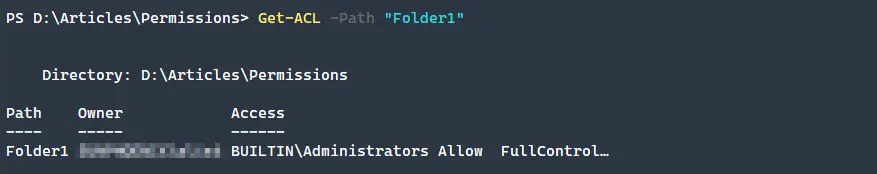
默认输出不易读,可以使用下面的方式(Get-ACL -Path "Folder1").Access | Format-Table IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags -AutoSize
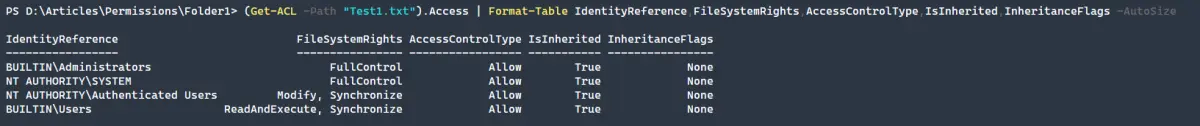
新建一个文件test1.txt,查看它的权限配置(Get-ACL -Path "Test1.txt").Access | Format-Table IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags -AutoSize
修改文件或目录的权限设置
使用powershell来修改文件或目录的权限,一般流程如下
- 检索已存在的ACL规则
- 创建需要应用的目标规则,
FileSystemAccessRule语法结构类似:Identity String,FileSystemRights,AccessControlType- 添加新的ACL规则到已存在的规则集
- 使用
Set-ACL将前面新建的ACL规则应用到目标文件或目录
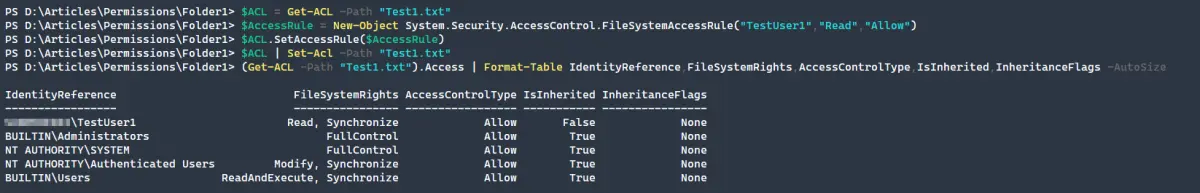
$ACL = Get-ACL -Path "Test1.txt"
$AccessRule = New-Object System.Security.AccessControl.FileSystemAccessRule("TestUser1","Read","Allow")
$ACL.SetAccessRule($AccessRule)
$ACL | Set-Acl -Path "Test1.txt"
(Get-ACL -Path "Test1.txt").Access | Format-Table IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags -AutoSize
复制权限设置到新的对象上面
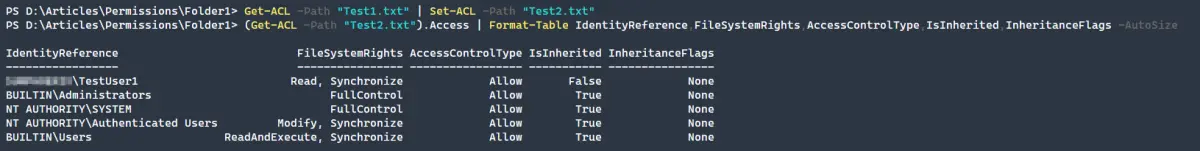
我们将文件test1上面的访问权限复制到文件Test2上
Get-ACL -Path "Test1.txt" | Set-ACL -Path "Test2.txt"
(Get-ACL -Path "Test2.txt").Access | Format-Table IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags -AutoSize
移除文件或目录的访问权限
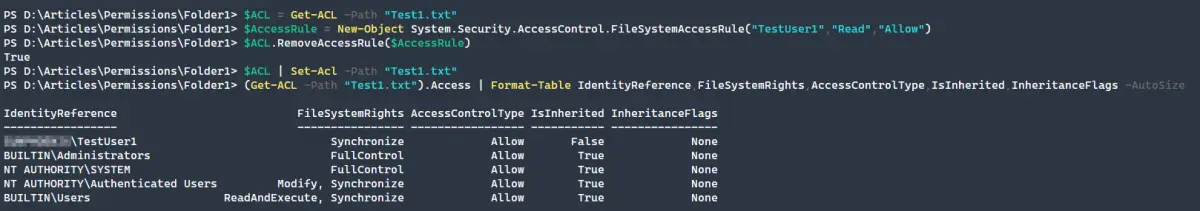
要移除文件或目录的某个访问权限,需要通过与修改权限同样的步骤,但是用的对象方法不一样(前者使用$ACL.SetAccessRule(),而后者使用$ACL.RemoveAccessRule()
$ACL = Get-ACL -Path "Test1.txt"
$AccessRule = New-Object System.Security.AccessControl.FileSystemAccessRule("TestUser1","Read","Allow")
$ACL.RemoveAccessRule($AccessRule)
$ACL | Set-Acl -Path "Test1.txt"
(Get-ACL -Path "Test1.txt").Access | Format-Table IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags -AutoSize
修改继承和所有权属性
启用\禁用继承属性
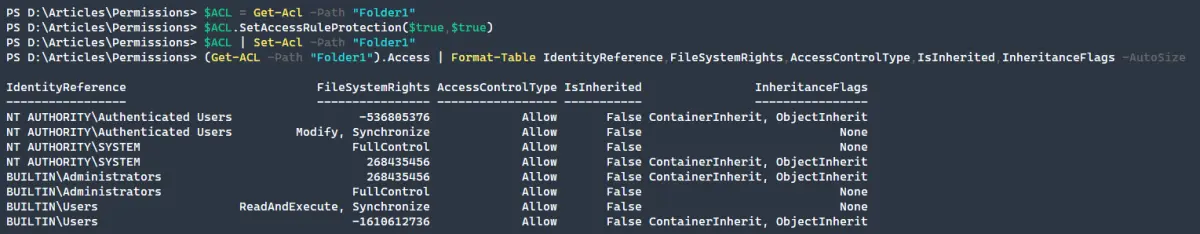
要更改继承属性,我们不得不使用SetAccessRuleProtection方法,它包括两个参数,isProtected:定义是否禁用继承,可用值为(False),如果值为True$False),如果值为$True,将保留继承的权限
$ACL = Get-Acl -Path "Folder1"
$ACL.SetAccessRuleProtection($true,$false)
$ACL | Set-Acl -Path "Folder1"
有时上述操作可能需要管理员身份,不然会报如下错误:
Set-Acl: The process does not possess the 'SeSecurityPrivilege' privilege which is required for this operation.
修改所有权属性
修改所有权属性,需要定义一个用户账号对象,然后使用SetOwner()方法来完成
$ACL = Get-Acl -Path "Folder1"
$User = New-Object System.Security.Principal.Ntaccount("TestUser1")
$ACL.SetOwner($User)
$ACL | Set-Acl -Path "Folder1"
Get-ACL -Path "Folder1"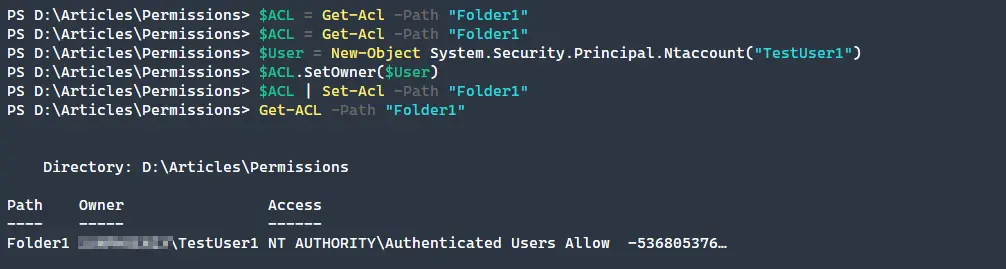
文章来源:https://www.cnaaa.net,转载请注明出处:https://www.cnaaa.net/archives/7788