Docker部署漏洞扫描工具Nessus

部署漏洞扫描工具Nessus详细过程分享(下载+安装+注册+激活)​

安装

# 1.查询镜像
docker search nessus

# 2.拉取镜像
docker pull tenableofficial/nessus

# 3.启动镜像【挂载目录用于放置许可证和插件】
docker run -d --name nessus --restart=always -p 8834:8834 -v /opt/nessus/:/home tenableofficial/nessus

配置

# 1.进入容器
docker exec -it nessus /bin/bash

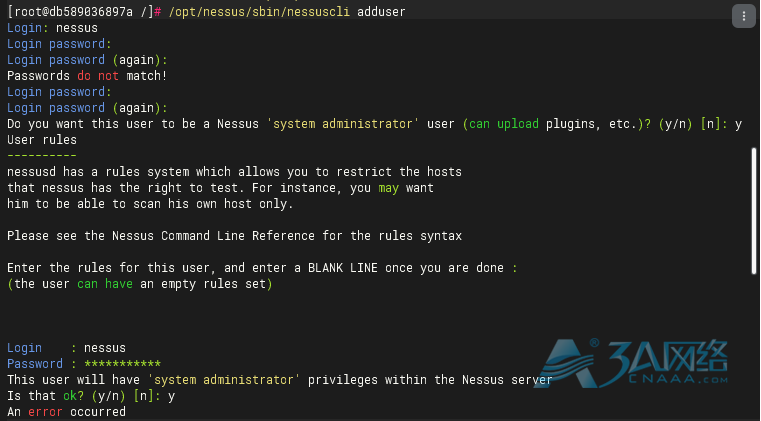
添加用户

以下操作在容器内进行:

/opt/nessus/sbin/nessuscli adduser
Docker部署漏洞扫描工具Nessus

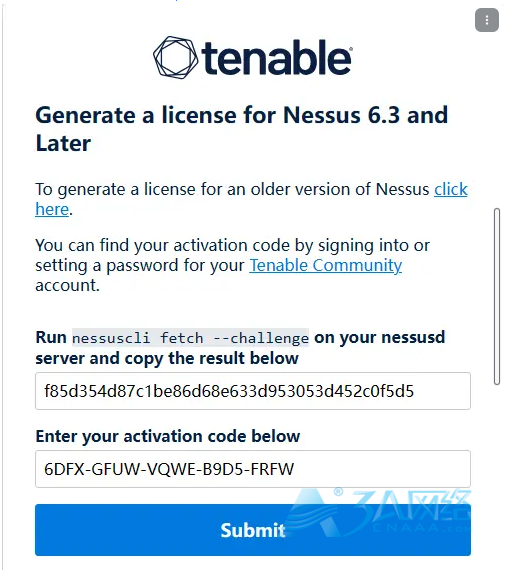
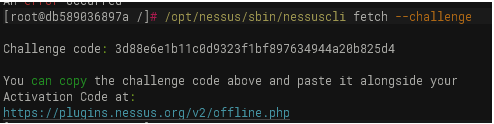
获取Challenge code

以下操作在容器内进行:

/opt/nessus/sbin/nessuscli fetch --challenge
Docker部署漏洞扫描工具Nessus

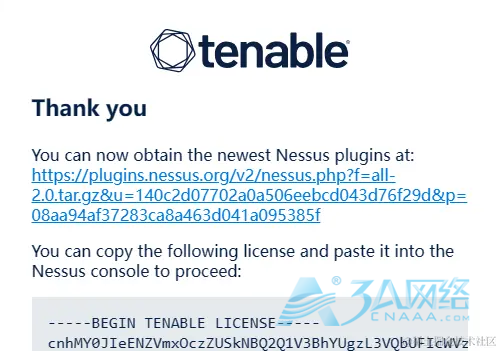
获取插件和许可证

使用从www.tenable.com/products/ne…注册发送到邮箱的Activation Code和上一步获取的challenge Code在plugins.nessus.org/v2/offline.…完成验证,获取下载插件地址和许可证文件
Docker部署漏洞扫描工具Nessus

:

Docker部署漏洞扫描工具Nessus

插件地址和license文件: 将下载好的许可证和插件文件放置到挂载目录/opt/nessus/​下:

  • nessus.license
  • all-2.0.tar.gz

all-2.0.tar.gz

nessus.license

注册

以下操作在容器内进行:

  • 离线注册
/opt/nessus/sbin/nessuscli fetch --register-offline /home/nessus.license 

​​

  • 更新插件
/opt/nessus/sbin/nessuscli update /home/all-2.0.tar.gz

​​

使用

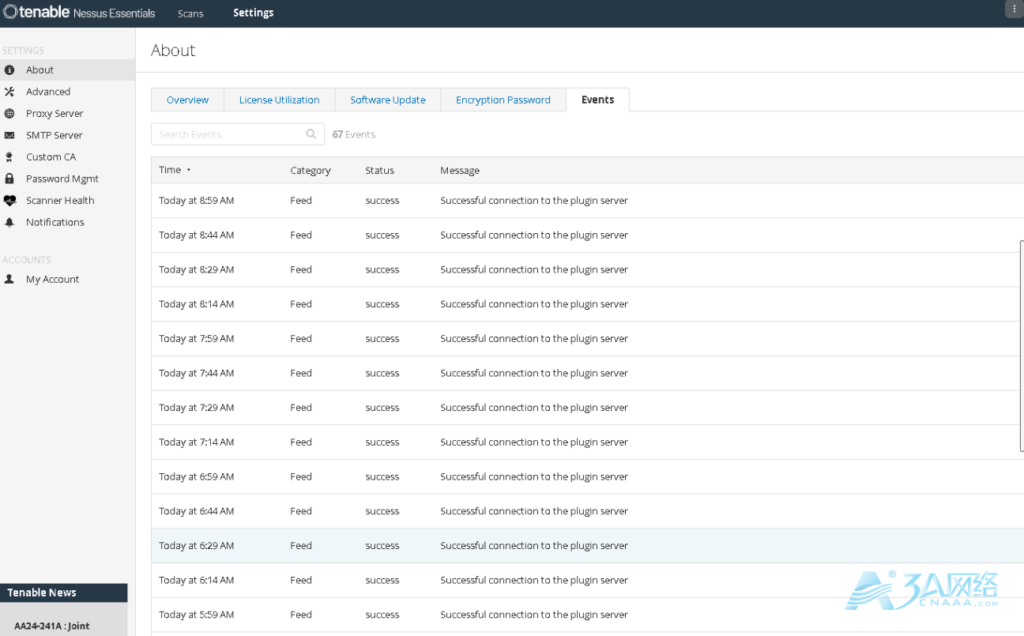
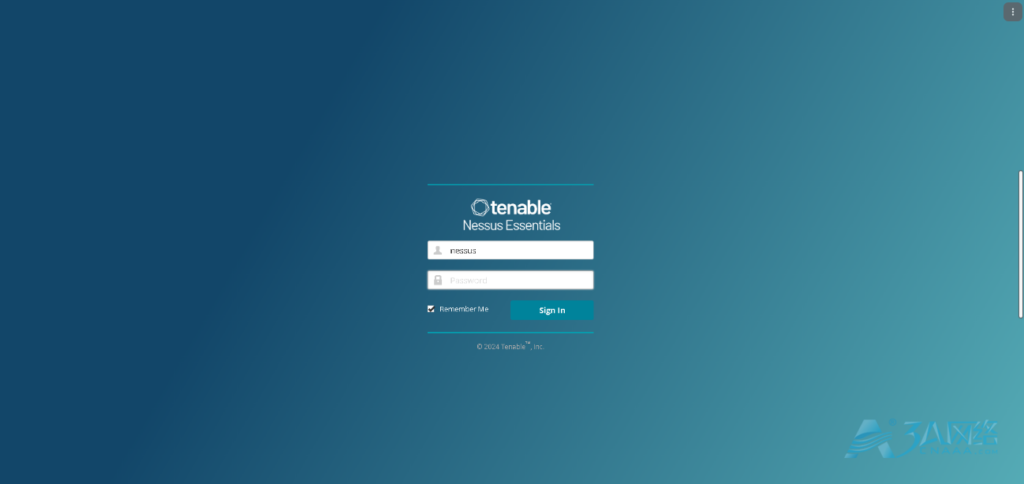
浏览器打开 https://IP:8834/#/ 由于使用命令添加过用户、并离线注册,可以直接登录了:
Docker部署漏洞扫描工具Nessus

登录成功,等待插件编译完成即可使用:

​​

Docker部署漏洞扫描工具Nessus

进阶

使用Docker部署的目的是减少联网注册的次数。

# 1.将容器保存为镜像
docker commit ContainerID nessus:24.03.28

# 2.将镜像导出成tar文件
docker save nessus:24.03.28 -o nessus-24.03.28.tar

# 3.导入镜像
docker load -i nessus-24.03.28.tar

# 4.启动容器【挂载目录的目的是更新插件】
docker run -d --name nessus --restart=always -p 8834:8834 -v /opt/nessus/:/home nessus:24.03.28

一些说明:

  • 在登录前提交镜像并保存为tar文件,此时容器内的插件未进行编译,tar文件大小为3.5G​而编译后的为6.2G​,方便镜像文件的迁移。
  • 导入镜像文件后,启动时尽量挂载目录,为后期的插件更新提供方便。

文章来源:https://www.cnaaa.net,转载请注明出处:https://www.cnaaa.net/archives/12295
赞 (0)
郭靖的头像郭靖
上一篇 2024年7月5日 下午3:42
下一篇 2024年10月24日 下午1:33

相关推荐

  • Windows主机入侵痕迹排查办法

    一、排查思路 在攻防演练保障期间,一线工程师在实施主机入侵痕迹排查服务时可能面临时间紧、任务急、需要排查的主机数量众多情况。为了确保实施人员在有限的时间范围内,可以高效且保证质量的前提下完成主机入侵痕迹排查工作,本人总结了自己的一些经验,下面的内容特此分享主机入侵痕迹排查服务中重点、关键的排查项,仅作为参考使用。 1.1初步筛选排查资产 一般情况下,客户资产…

    2023年3月3日
    2.1K00
  • HTTPS为什么比HTTP更安全?

    一、安全性 HTTP在通信中: 通信使用明文,不对内容进行加密,容易被窃听 不验证通信方的身份,内容可能被伪装分子窃取 HTTPS则解决了上述问题: 内容加密,建立一个信息安全通道,来保证数据传输的安全 身份认证,确认网站的真实性 数据完整性,防止内容被第三方冒充或者篡改 HTTPS=HTTP+SSL/TLS ,如今SSL已废弃,所以只关注HTTP+TLS,…

    2022年8月19日
    2.2K00
  • 网络总是宕机,这个绝招必须收藏!

    下午好,我的网工朋友。 众所周知,后台服务可以划分为两类,有状态和无状态。 高可用对于无状态的应用来说是比较简单的,无状态的应用,只需要通过 F5 或者任何代理的方式就可以很好的解决。 而本篇文章描述的主要是针对有状态的服务进行分析。 服务端进行状态维护主要是通过磁盘或内存进行保存,比如 MySQL 数据库,redis 等内存数据库。 除了这两种类型的维护方…

    2024年1月9日
    1.6K00
  • 如何用防火墙添加规则

    防火墙技术的功能主要在于及时发现并处理计算机网络运行时可能存在的安全风险、数据传输等问题,其中处理措施包括隔离与保护,同时可对计算机网络安全当中的各项操作实施记录与检测,以确保计算机网络运行的安全性,保障用户资料与信息的完整性,为用户提供更好、更安全的计算机网络使用体验。 系统版本:centos7.9,最好和我一样是centos7的版本,其他版本命令可能有偏…

    2022年8月10日
    2.2K00
  • docker-compose部署zabbix

    我们直接利用docker环境安装compose功能。compose的安装很方式有多种,下面我们使用二进制方式进行安装。下载地址为https://github.com/docker/compose/releases 输入docker-compose可以显示帮助信息表示安装成功。 下面我们就可以通过编写docker-compose.yml文件来部署服务了。 接下…

    2023年3月21日
    2.3K00

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

在线咨询: QQ交谈

邮件:712342017@qq.com

工作时间:周一至周五,8:30-17:30,节假日休息

关注微信