
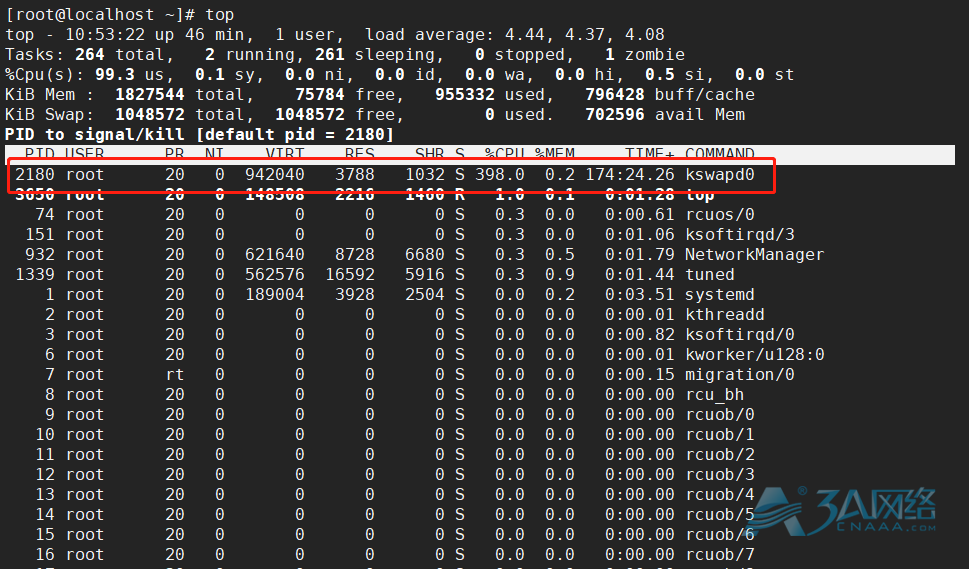
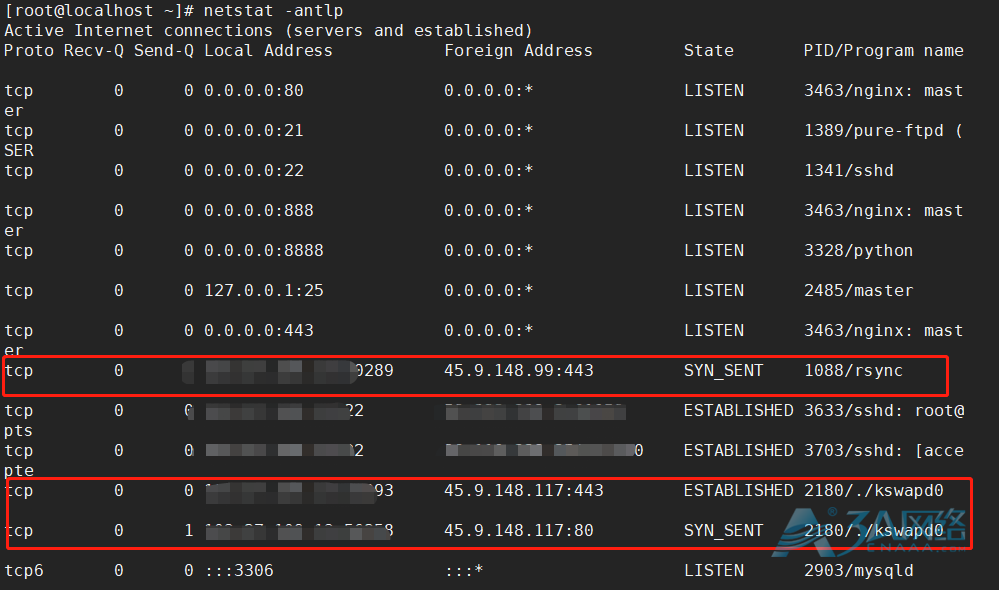
机器负载异常,刚重启过后CPU占用就快速上升至接近100%,且存在网络滥用的情况。使用top显示kswapd0进程疯狂占用cpu,google后有人说是linux虚拟内存的问题,但是系统刚开机,内存基本空闲,只是cpu疯狂被占用,这种说法明显有问题,继续排查后,我发现这个程序和一个名叫WachtdogsMiner的挖矿蠕虫和两个荷兰IP有关
查找病毒
- 使用top命令查看
- 使用netstat查看外部链接
进行查杀
- 查看病毒文件所在位置
[root@localhost ~]# ls -l /proc/2180/exe
lrwxrwxrwx 1 root root 0 Jun 25 15:02 /proc/2180/exe -> /root/.configrc/a/kswapd0
[root@localhost ~]# cd .configrc/
[root@localhost .configrc]# ll
total 8
drwxr-xr-x 2 root root  88 Jun 25 10:07 a
drwxr-xr-x 2 root root  60 Jun 25 10:07 b
-rw-r--r-- 1 root root 250 Jun 24 20:14 cron.d
-rw-r--r-- 1 root root  16 Jun 24 20:14 dir2.dir
[root@localhost .configrc]# ll a
total 3996
-rwxrwxrwx 1 root root     876 Jun 24 20:14 a
-rw-r--r-- 1 root root       1 Jun 25 10:07 bash.pid
-rwxrwxrwx 1 root root      18 Jun 25 10:07 dir.dir
-rwxrwxrwx 1 root root 4064664 Jun 24 20:14 kswapd0
-rwxrwxrwx 1 root root     227 Jun 24 20:14 run
-rwxrwxrwx 1 root root     599 Jun 24 20:14 stop
-rwxrwxrwx 1 root root     187 Jun 24 20:14 upd
[root@localhost .configrc]# ll b
total 64
-rwxr-xr-x 1 root root   157 Jun 24 20:14 a
-rw-r--r-- 1 root root    18 Jun 24 20:14 dir.dir
-rwxr-xr-x 1 root root 47415 Jun 24 20:14 run
-rwxr-xr-x 1 root root   943 Jun 24 20:14 stop
-rwxr--r-- 1 root root    37 Jun 24 20:14 sync
- 查看计划任务
[root@localhost a]# crontab -l
1 1 */2 * * /root/.configrc/a/upd>/dev/null 2>&1
@reboot /root/.configrc/a/upd>/dev/null 2>&1
5 8 * * 0 /root/.configrc/b/sync>/dev/null 2>&1
@reboot /root/.configrc/b/sync>/dev/null 2>&1
0 0 */3 * * /tmp/.X20-unix/.rsync/c/aptitude>/dev/null 2>&1
- 结束进程
[root@localhost .configrc]# kill -9 2180- 删除病毒创建的计划任务
[root@localhost .configrc]# crontab -e

1 1 */2 * * /root/.configrc/a/upd>/dev/null 2>&1
@reboot /root/.configrc/a/upd>/dev/null 2>&1
5 8 * * 0 /root/.configrc/b/sync>/dev/null 2>&1
@reboot /root/.configrc/b/sync>/dev/null 2>&1
0 0 */3 * * /tmp/.X20-unix/.rsync/c/aptitude>/dev/null 2>&1
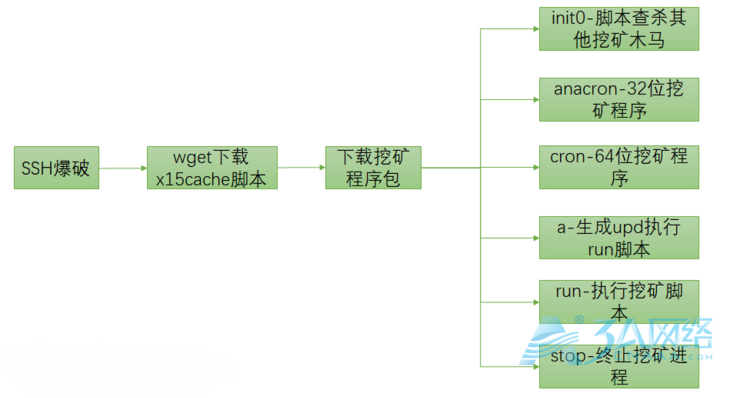
病毒传播及运行机制
据大神分析,该病毒为WachtdogsMiner挖矿蠕虫病毒的一个变种,该病毒会伪装成dota2游戏组件等程序,通过ssh爆破传播到服务器中,病毒会隐藏在用户目录下的隐藏文件夹中,伪装成kswapd0进程利用cpu挖门罗币。
预防措施
- 多巡查下服务器,看看是否存在异常负载的行为
- 加固密码
文章来源:https://www.cnaaa.net,转载请注明出处:https://www.cnaaa.net/archives/5148