Centos7下FTP安装与配置

一、前述

企业中linux搭建ftp服务器还是很实用的,所以本文基于Centos7搭建服务器教程做个总结。

什么是FTP?
FTP,文件传输协议,可以实现在网络上传输多种类型的文件
一个完整的FTP文件传输需要建立两种类型的连接,先建立控制连接,然后建立数据连接
控制连接:客户端首先向服务端的TCP21号端口发起建立连接的请求,服务器接收请求,完成控制连接的建立
数据连接:控制连接建立后,开始建立数据连接,用于传输文件。数据连接有主动传输模式和被动传输模式。

FTP协议占用两个端口号:

21端口:命令控制,用于接收客户端执行的FTP命令。

20端口:数据传输,用于上传、下载文件数据。

二、服务端安装

1.安装vsftpd

yum -y install vsftpd

2.配置vsftp

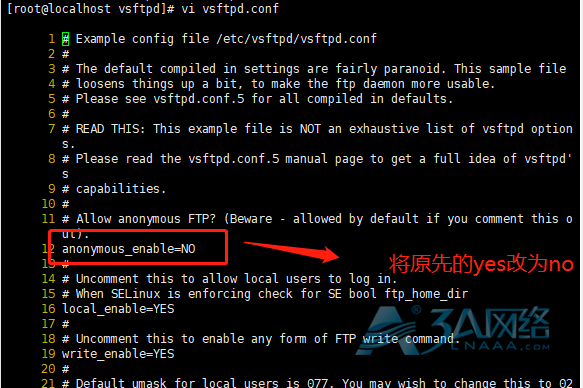
vim /etc/vsftpd/vsftpd.conf

输入 :set number显示行号(可省略)

:set number
Centos7下FTP安装与配置

修改第12行为: anonymous_enable=NO 禁止匿名登录

取消第102行chroot_list_enable=YES,104行chroot_list_file=/etc/vsftpd/chroot_list的注释

在最后一行新增 allow_writeable_chroot=YES 然后保存退出

二、增加访问ftp的用户

1.编辑账户文件

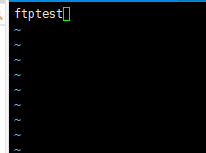
vim /etc/vsftpd/chroot_list

输入账户名,多个用户名以空格隔开,这里以用户名ftptest为例
Centos7下FTP安装与配置

2.设置上传目录

mkdir -p /home/upload

3.新增用户,配置主文件夹

useradd -d /home/upload -s /sbin/nologin ftptest

这时候会返回以下

Centos7下FTP安装与配置

4.将用户放置ftp组

usermod -aG ftp ftptest

5.将文件夹分配给用户

chown ftptest /home/upload

6.设置密码

passwd ftptest

三、配置防火墙

1.关闭SELinux

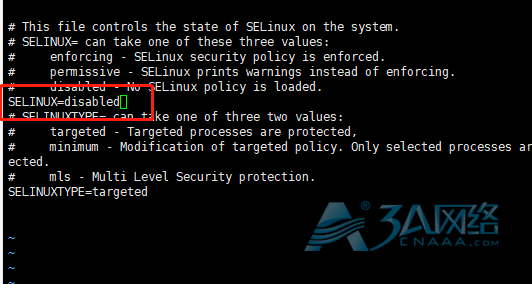
输入vim /etc/selinux/config,修改至下图所示
Centos7下FTP安装与配置

然后输入 setenforce 0

setenforce 0

2.修改firewall使之允许ftp功能

启动firewall

systemctl start firewalld.service

输入

firewall-cmd –permanent –zone=public –add-service=ftp

重启firewall

firewall-cmd --reload

四、启动ftp服务

经过以上步骤,ftp就已配置好,下面启动服务并添加开机启动

1.启动ftp

systemctl start vsftpd

2.查看ftp状态

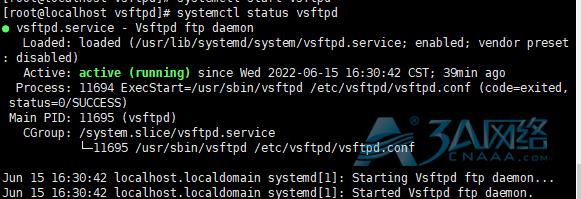
systemctl status vsftpd

返回以下说明服务已启动
Centos7下FTP安装与配置

3.设置开机自启动

chkconfig vsftpd on

文章来源:https://www.cnaaa.net,转载请注明出处:https://www.cnaaa.net/archives/4753
赞 (1)
安屠生的头像安屠生
上一篇 2022年6月15日 下午4:30
下一篇 2022年6月15日 下午5:19

相关推荐

  • ubuntu修改默认文件权限umask

    在Ubuntu中,umask是一个内置的shell命令,用于确定新创建文件和目录的默认权限。umask值是一个三位或四位的八进制数。这个值被从全权限(即777)中减去,以得到新文件或目录的默认权限。 要临时修改umask值,你可以在命令行中直接输入umask命令,后面跟上你想要的值。例如,要将umask设置为022(这将使新文件的默认权限为755,新目录的默…

    2023年10月16日
    2.1K00
  • Windows下安装Nginx错误总结

    别问我为啥非要在Windows上按照Nginx,问的话,回答就是:有这个需求 1:CreateFile()“xxxxx” failed (3: The system cannot find the path specified) 产生原因:创建文件xxxx异常了。大多数情况就是因为:安装目录中存在中文或者是空格 比如凯哥的就是因为存在空格。凯哥第一…

    2024年5月11日
    1.7K00
  • MySQL 用户管理和权限管理

    在项目中,一个数据库有很多人需要使用,不能所有的人都使用相同的权限,如果人比较多,一人一个用户也很难管理。一般来说,会分超级管理员权限,管理员权限,读写权限,只读权限等,这样方便管理。当然,具体怎么管理权限根据实际情况来确定。无论如何,都需要创建多个用户来管理权限。root 是数据库的超级管理员用户,对于普通开发人员来说,权限太大了,如果不小心做了一些不可逆…

    2022年6月9日
    2.1K00
  • 在Proxmox VE下开启vGPU – Tesla P4为例

    对于 Proxmox VE 8,需要使用16.0+版本的 vGPU 驱动程序,低版本的驱动程序不支持 Linux 6.x 内核 最近我刚升级了我的 NAS 主机,并且购买了一块 Tesla P4 显卡。我想把 vGPU 分配给虚拟机上的 Jellyfin 容器硬解使用,经过几天的研究,我简单总结了使用方法。关于如何使用硬解,我会在下一篇文章中进行说明。 术语…

    2024年2月19日
    2.4K00
  • 在 Linux 上保护 SSH 服务器连接的 8 种方法!

    SSH 是一种广泛使用的协议,用于安全地访问 Linux 服务器。大多数用户使用默认设置的 SSH 连接来连接到远程服务器。但是,不安全的默认配置也会带来各种安全风险。 具有开放 SSH 访问权限的服务器的 root 帐户可能存在风险。尤其是如果你使用的是公共 IP 地址,则破解 root 密码要容易得多。因此,有必要了解 SSH 安全性。 这是在 Linu…

    2023年4月24日
    1.5K00

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

在线咨询: QQ交谈

邮件:712342017@qq.com

工作时间:周一至周五,8:30-17:30,节假日休息

关注微信