
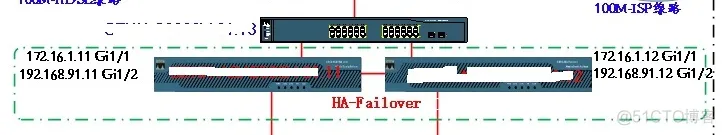
实验环境:2台ASA5508防火墙,组建HA使得一台作为主防火墙Active,另外一台平时作为standby作为备用防火墙。防火墙有3个端口,
gi 1/1 端口为outside出口 gi1/2 端口为inside进口 gi 1/3 端口为两台防火墙互连接口
实验目的:使得两台防火墙互为主备,平时只有一台工作,另一台作为热备在线。等主防火墙故障后,备防火墙直接切换为主防火墙继续提供服务。
实验网络拓扑图:
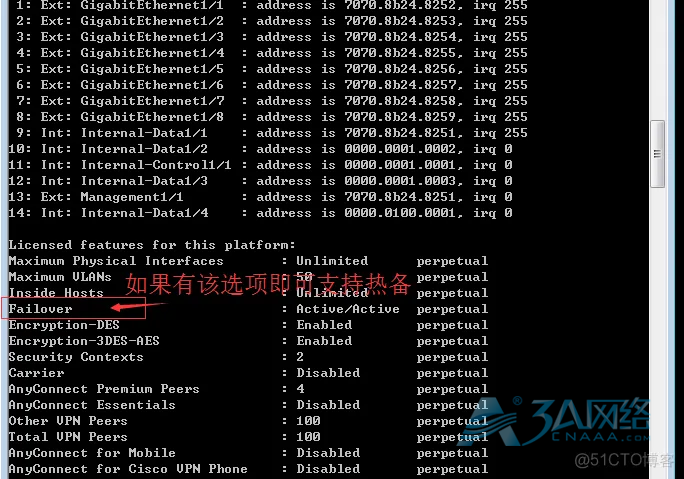
该实验操作也支持其他可以做热备的设备配置,做热备的两台设备必须是同型号同版本的,以下查看是否可以做热备的配置:
ASA5508-Active# show version
首先配置第一台防火墙,及主防火墙Active设备:
ASA5508-Active# configure ter

   ASA5508-Active(config)#interface gi 1/1

   ASA5508-Active(config-if)#nameif outside

   ASA5508-Active(config-if)#security-level 0

   ASA5508-Active(config-if)# ip address 172.16.1.11 255.255.255.0 standby 172.16.1.12   //standby为备用防火墙设备接口1的ip地址

   ASA5508-Active(config-if)#exit

   ASA5508-Active(config)#interface gi 1/2

   ASA5508-Active(config-if)#nameif inside

   ASA5508-Active(config-if)#security-level 100

   ASA5508-Active(config-if)#ip address 192.168.91.11 255.255.255.128 standby 192.168.91.12 //standby为备用防火墙设备接口2的ip地址

   ASA5508-Active(config-if)#exit

   ASA5508-Active(config)#failover lan unit primary  //指定该设备的角色为主防火墙

   ASA5508-Active(config)#failover lan interface failover gi1/3  //指定3号接口为主备设备互联接口(如果主备设备之间有多个端口连接,都需指定),

                                              本实验主备设备之间只有一个相连接口,所以只需指定一个接口。

  ASA5508-Active(config)#failover link fover gi1/3   //指定状态信息同步接口(即主备之间的配置信息同步接口),本实验因为主备之间只有一个接口相连

                                     故本实验可以不用指定。

  ASA5508-Active(config)#failover interface ip failover 172.17.1.1 255.255.255.0 standby 172.17.1.2  //该IP地址是设置在接口3互联的端口上,可以

                                                                     随意设置成自己定义的IP

  ASA5508-Active(config)#failover lan key cisco   //配置failover认证端口的密钥,cisco可以自定义,即设置主备设备之间接口3互相通讯的密钥为cisco.

  ASA5508-Active(config)#failover   //主防火墙的所有配置都设置OK后,输入该命令,即启用热备模式,注意,此命令一定要先在主设备上输入,否则如果先在

                         备用设备输入后,如果互联线连接了,会导致把备用设备的配置覆盖了主设备的配置。

  ASA5508-Active# show inter  //此时输入show inter 会显示接口3 位failover接口。
接下来配置备用设备standby设备:
ASA5508-Standby(config)#interface gi 1/3

  ASA5508-Standby(config-if)#no shutdown

  ASA5508-Standby(config-if)#exit

  ASA5508-Standby(config)#failover lan unit secondary  //设置该设备为备用状态

  ASA5508-Standby(config)#failover lan interface failover gi1/3  //指定3号接口为主备设备互联接口(如果主备设备之间有多个端口连接,都需指定),

                                             本实验主备设备之间只有一个相连接口,所以只需指定一个接口。

  ASA5508-Standby(config)#failover link fover gi1/3   //指定状态信息同步接口(即主备之间的配置信息同步接口),本实验因为主备之间只有一个接口相连

                                       故本实验可以不用指定。

  ASA5508-Standby(config)#failover interface ip failover 172.17.1.2 255.255.255.0 standby 172.17.1.1  //该IP地址是设置在接口3互联的端口上,可以

                                                                     随意设置成自己定义的IP


   ASA5508-Active(config)#failover lan key cisco   //配置failover认证端口的密钥,cisco可以自定义,即设置主备设备之间接口3互相通讯的密钥为cisco.

  ASA5508-Active(config)#failover   //即启用热备模式,注意,此命令一定要先在主设备上输入,否则如果先在备用设备输入后,如果互联线连接了,

                           会导致把备用设备的配置覆盖了主设备的配置。
至此两台设备同步信息后,配置只能在Active主设备上进行,备用设备hostname会喝主设备相同。可以通过show failover 查看,或者使用命令:
ASA5508-Active(config)#prompt hostname priority state  显示该设备的状态state

   ASA5508-Active/pri/act(config)#    //红色字体表示该设备为主设备的状态为activer活动状态,即当前工作的是该主设备。
登录备用设备查看
ASA5508-Standby(config)#prompt hostname priority state 显示该设备的状态state

   ASA5508-Standby/sec/stby(config)#  //红色字体表示该设备为备用设备的状态为stby备用状态,即当前工作的是该主设备
其他配置信息:
比如登录到主设备上输入以下命令:
 ASA5508-Active/pri/act(config)#no failover active  //手动把主设备切换为备用状态 (默认如果主设备有问题会自动切换到备用设备工作状态)

ASA5508-Standby/sec/stby(config)#failover active //手动备用设备切换为active状态文章来源:https://www.cnaaa.net,转载请注明出处:https://www.cnaaa.net/archives/12143